


4 min leitura
BCE prepara inspeções presenciais aos bancos sobre inteligência artificial
Na sequência da carta «Dear CEO», o supervisor europeu quer verificar o que é que as instituições financeiras implementaram na prática
18 Nov 2026 - 07:30
4 min leitura
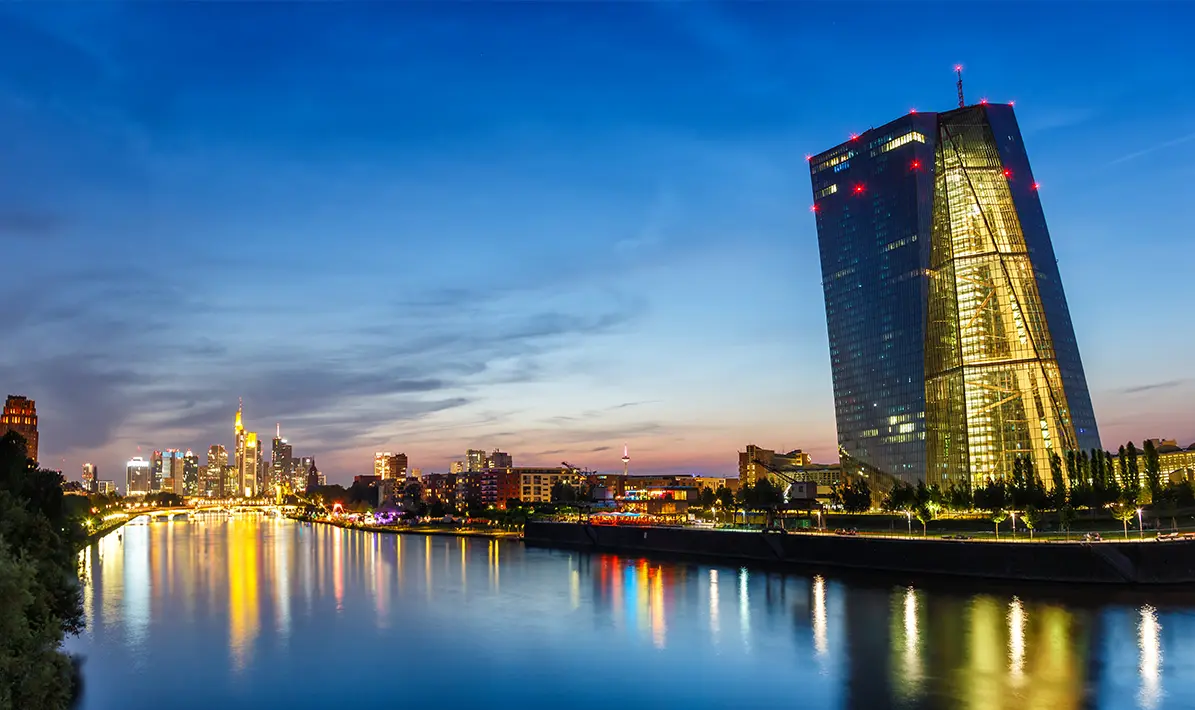
BCE sede em Frankfurt | Foto Adobe StockMarkus Mainka
Autor

Miguel Alexandre Ganhão
Diretor
Mais recentes
- Tekever coloca Portugal no Top 10 europeu de países com maior captação de investimento tecnológico em 2026
- BCE alerta para possível armadilha da IA: elevado investimento financiado por dívida assente em expectativas de altos retornos
- Visa alarga programa Agentic Ready a comerciantes e prestadores de pagamentos na Europa
- Agenda da semana: o que não pode perder na banca e sistema financeiro
- Governadora da Reserva Federal recusa comparecer perante comissão da Casa Branca
- Banco de Portugal dá luz verde a reforço da posição da Flexdeal na Raize até 62,58%
BCE sede em Frankfurt | Foto Adobe StockMarkus Mainka
Em julho passado, o Banco Central Europeu (BCE) enviou uma carta aos presidentes executivos das instituições financeiras mais significativas da União Europeia (UE), alertando para a necessidade de elaborarem planos abrangentes, com medidas concretas, para fazer face às ameaças que a inteligência artificial (IA) poderá representar para o sistema bancário.
Assinada por Claudia Buch, presidente do Conselho de Supervisão do BCE, a missiva, conhecida como “Dear CEO” referia que «a responsabilidade pela resposta à evolução do ambiente de risco cibernético cabe, em primeiro lugar, aos órgãos de administração dos bancos». Acrescentava ainda que «as decisões estratégicas relacionadas com as tecnologias de informação e comunicação (TIC), incluindo os investimentos nesta área, a afetação de recursos e os quadros de tolerância ao risco associados aos riscos das TIC (Risk Tolerance Frameworks – RTF), poderão ter de ser reavaliados. Em particular, espera-se que os sistemas de governação e controlo sejam reforçados sempre que necessário».
O BCE sublinhava também a importância de «dar resposta, sem demora, às constatações e medidas de supervisão ainda pendentes relacionadas com as áreas prioritárias das TIC e com os riscos de segurança identificados em anteriores atividades de supervisão, como inspeções no local, análises direcionadas (targeted reviews) e o teste de esforço sobre ciber-resiliência realizado em 2024».
O prazo para a apresentação daqueles planos terminou no passado mês de outubro. Concluída esta fase de diálogo, o BCE vai avançar para o terreno, com inspeções presenciais aos maiores bancos europeus, centradas nos riscos associados à IA, à cibersegurança e ao aumento da fraude digital.
A iniciativa surge num contexto de crescente preocupação com o aparecimento de ferramentas de inteligência artificial cada vez mais sofisticadas, nomeadamente o modelo Mythos, desenvolvido pela Anthropic, e com a utilização de técnicas de IA para contornar mecanismos de segurança e executar fraudes.
Segundo o jornal espanhol Cinco Días, o BCE «pretende verificar se os bancos estão a reforçar suficientemente as suas defesas tecnológicas e se os órgãos de administração estão efetivamente envolvidos na gestão destes riscos».
O objetivo do supervisor europeu é verificar as atualizações dos planos de segurança apresentados pelos bancos para fazer face às ameaças associadas à IA, complementando essa análise com inspeções presenciais (on-site inspections), destinadas a confirmar se as medidas anunciadas pelas instituições estão efetivamente implementadas.
Entre os grandes bancos abrangidos por esta iniciativa estarão os portugueses Caixa Geral de Depósitos e Millennium bcp, que também integram a lista de instituições selecionadas para os testes de esforço que a Autoridade Bancária Europeia (EBA) realizará em 2027.
O jornal espanhol adianta que estas matérias deverão ganhar maior relevância no exercício de supervisão de 2027, conhecido como SREP (Supervisory Review and Evaluation Process).
De acordo com o Cinco Días, as preocupações dos supervisores estão relacionadas com a capacidade destas ferramentas para identificar vulnerabilidades em programas informáticos e, potencialmente, explorar essas falhas.
O risco é particularmente significativo para os bancos, que dependem de sistemas tecnológicos complexos para gerir contas, pagamentos, transferências, autenticação e informação financeira dos clientes.
Caso estas capacidades sejam utilizadas por agentes maliciosos, poderão facilitar ataques informáticos em larga escala, com consequências para a confidencialidade dos dados bancários, a segurança das contas e das poupanças dos clientes, a continuidade dos serviços de pagamento e a integridade dos sistemas de informação.
Relacionadas
BCE alerta para possível armadilha da IA: elevado investimento financiado por dívida assente em expectativas de altos retornos
Banco Central Europeu coloca IA à frente da estabilidade geopolítica como maior ameaça à estabilidade financeira
18 Nov 2026 - 11:20
3 min leitura
Agenda da semana: o que não pode perder na banca e sistema financeiro
O BCE divulga a sua revisão da estabilidade financeira.
18 Nov 2026 - 09:49
1 min leitura

Governadora da Reserva Federal recusa comparecer perante comissão da Casa Branca
A governadora Lisa Cook considera que a audição é injusta e tem uma conclusão predeterminada.
18 Nov 2026 - 09:38
2 min leitura
Mais recentes
- Tekever coloca Portugal no Top 10 europeu de países com maior captação de investimento tecnológico em 2026
- BCE alerta para possível armadilha da IA: elevado investimento financiado por dívida assente em expectativas de altos retornos
- Visa alarga programa Agentic Ready a comerciantes e prestadores de pagamentos na Europa
- Agenda da semana: o que não pode perder na banca e sistema financeiro
- Banco de Portugal dá luz verde a reforço da posição da Flexdeal na Raize até 62,58%
- BCE prepara inspeções presenciais aos bancos sobre inteligência artificial

O Jornal PT50 oferece informação noticiosa rigorosa, responsável e relevante sobre o setor financeiro, contribuindo para uma tomada de decisão mais sustentada por parte dos gestores e lideres da banca e área financeira.
© Target Media, Lda. Todos os Direitos Reservados